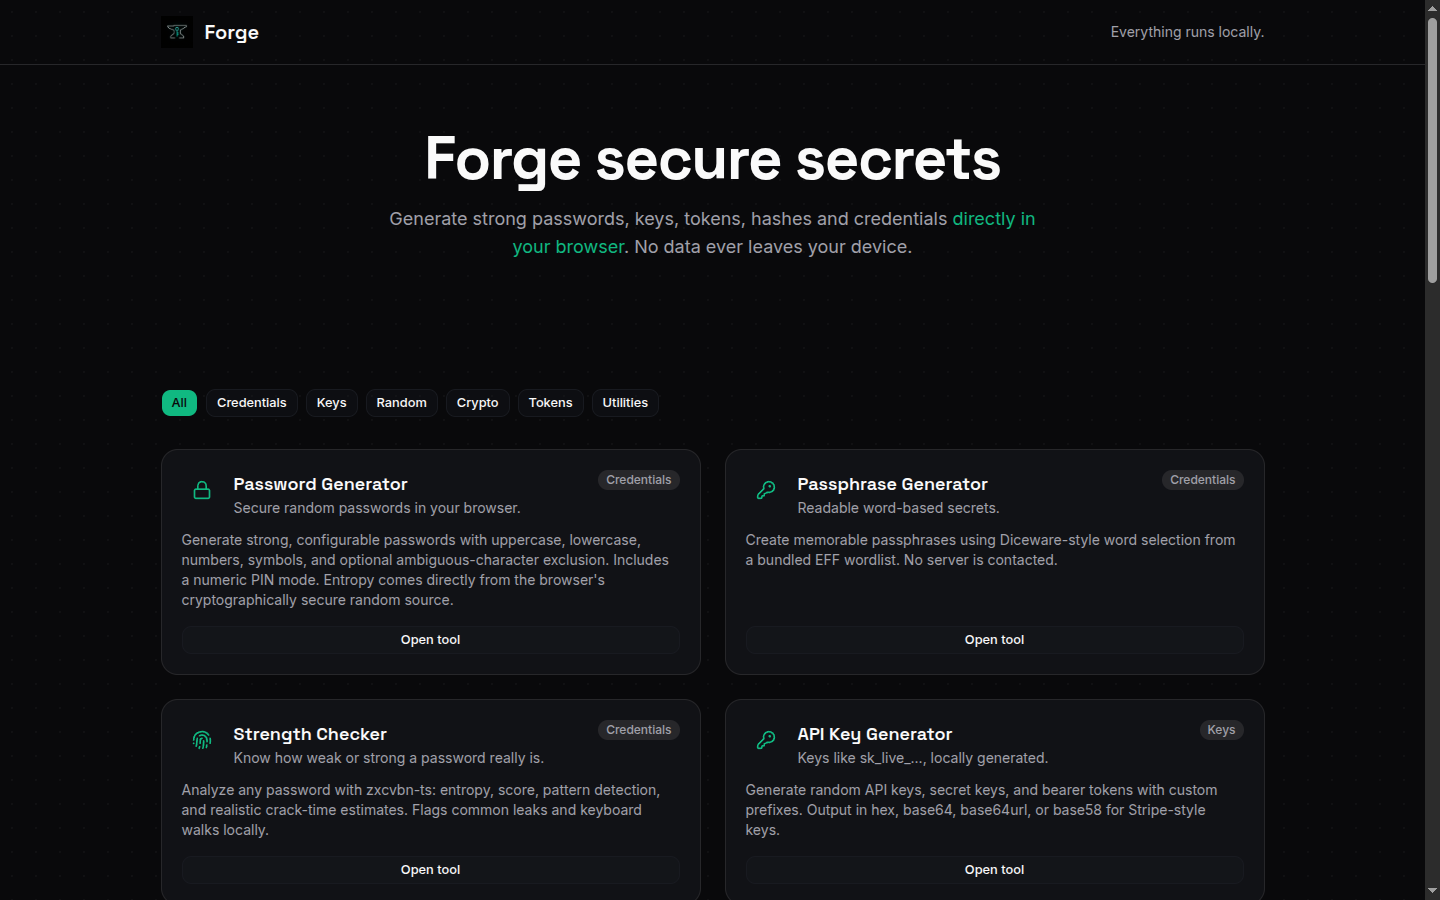
20 herramientas
Passwords, passphrases Diceware, API keys, SSH Ed25519/RSA, ECDSA, X25519, hashes, JWT Studio, TOTP/HOTP, UUID v4/v7, NanoID, ULID, CUID2 y más.
ROLE / SERVICES
Web Design & Development
LOCATION & YEAR
Argentina © 2026
Qué es
Forge es un laboratorio de credenciales: genera contraseñas, frases contraseña, claves de API, llaves SSH y ECDSA, hashes, identificadores únicos, JWTs y códigos TOTP. Son veinte herramientas organizadas en seis categorías, y todas tienen algo en común: corren 100% del lado del cliente, así que ningún dato sale jamás de tu dispositivo.
No hay servidor que confiar porque no hay servidor. Abrí la pestaña de red mientras lo usás: solo vas a ver assets estáticos. Tus secretos se generan, se usan y se descartan en tu navegador.
Cómo surgió
La idea surgió de una frustración cotidiana: cada vez que necesitábamos generar una clave o un hash, el resultado era un sitio saturado de publicidad que, encima, enviaba nuestros datos a un backend. Decidimos construir el laboratorio que queríamos usar: una herramienta seria y moderna para desarrolladores y personas conscientes de la seguridad, sin los clichés de 'hacker' y con una privacidad que se puede verificar con solo abrir el inspector de red.
Qué incluye
Passwords, passphrases Diceware, API keys, SSH Ed25519/RSA, ECDSA, X25519, hashes, JWT Studio, TOTP/HOTP, UUID v4/v7, NanoID, ULID, CUID2 y más.
Sin backend: todo se genera localmente con la Web Crypto API del navegador. Lo comprobás mirando la pestaña de red.
Librerías auditadas como @noble/curves, @noble/hashes, hash-wasm y jose, sobre la base de crypto.subtle.
Los algoritmos inseguros — MD5, SHA-1 — están claramente señalados en la interfaz para evitar usos accidentales.
Cada herramienta es una isla de React que se carga solo cuando la abrís: la home no arrastra JavaScript de las demás.
Una interfaz limpia y profesional, lejos de la estética 'hacker', con tipografías monoespaciadas para los valores generados.
Stack tecnológico